目次
ウェブサイトの69.3%。
サーバー側で使われているプログラミング言語が分かっているサイトのうち、PHPを使っているサイトの割合です。
(出典:W3Techs「Usage statistics of PHP for websites」2026年10月21日時点)
そのPHPに、重大な脆弱性が2件見つかりました。
10月21日の夜、総理大臣がXでこう呼びかけています。
「皆様に、今夜に対応して頂きたい大至急のお願いです。」
え、PHPって何?エンジニアの話でしょ?
そう思った方にこそ、読んでほしいんです。
WordPressは、PHPで動いています。
ブログ、ホームページ、LP、予約フォーム。在宅で働く人が作ったり、更新したり、預かったりしているサイトの多くが、実はこの話の当事者です。
私は23年、仕事を人にお願いする側にいます。お願いしてきた仕事の中には、ホームページやLPの制作、WordPressの更新もたくさんあります。
だから、頼む側の目線ではっきり言えることがあります。
こういうときに一番ありがたいのは、難しいことができる人ではありません。
「確認しました」と最初に連絡をくれる人です。
この記事では、何が起きたのかを公式の発表だけで整理して、エンジニアじゃない在宅ワーカーが今すぐ確認したい5つのことをまとめます。
本編に入る前に、在宅でどんな仕事があるのかを知りたい方へ。
\900人以上が参加した/
在宅ワーク無料勉強会はこちら
https://book.enisha.co.jp/book/benkyokai
1|何が起きたのか。公式の発表だけで整理する
10月20日:PHPの開発チームが予告
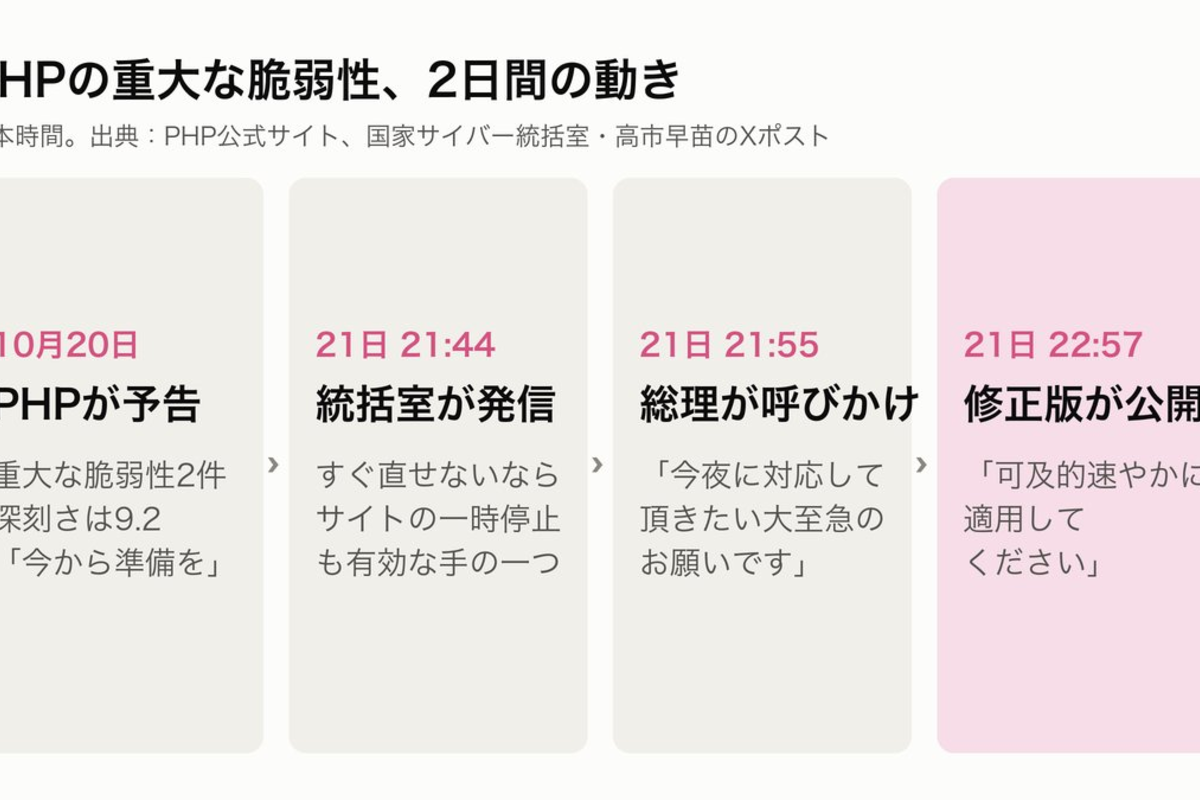
PHPのセキュリティチームは10月20日、「重大な脆弱性2件を直す更新を、10月21日14時(協定世界時)に出す」と予告しました。日本時間だと、21日の23時です。
深刻さを表す点数(CVSS v4.0)は、2件とも9.2。10点満点の9.2です。
予告の時点で、すべての利用者に「すぐ更新できるよう、今から準備を」と呼びかけていました。
(出典:PHP公式サイト「Upcoming Critical PHP Security Release」2026年10月20日)
10月21日の夜:総理と国家サイバー統括室が呼びかけ
21日21時44分、国家サイバー統括室がXで、修正をすぐ当てるのが難しい場合は、ウェブサイトを一時的に止めることもリスクを下げる有効な手の一つだと発信しました。
21時55分、総理がXで、PHPを使っているか確認し、修正をできるだけ早く当てられるよう準備してほしいと呼びかけました。
そして22時57分、国家サイバー統括室が「PHP更新プログラムが公開されました」と発信。「適切な対応がなされない場合、ウェブサイト等が侵害を受ける可能性があります」と続けています。
(出典:国家サイバー統括室(@cyber_forecast)2026年10月21日のポスト、高市早苗(@takaichi_sanae)2026年10月21日のポスト)
何がそんなに危ないのか
PHP公式の発表を、かみくだいて書きます。
・ログインしていない外部の人から、サーバーの上で勝手にプログラムを動かされるおそれがある(リモートコード実行と呼ばれます)
・ウェブのリクエストを受けているPHPは、すべて対象
・とくに危ない形では、サイト側のプログラムが動くよりも前に攻撃が始まることが実際に確かめられている
そして公式は、こう書いています。
「完全な回避策はなく、更新することだけが安全な選択肢です」
(出典:PHP公式サイト「Security advisory: Critical remote code execution vulnerabilities, update now」2026年10月21日)
ちょっと怖い話をすると、サイトを勝手に書きかえられたり、見た人を別のページに飛ばされたり、預かっている情報を抜かれたりする入り口になりうる、ということです。
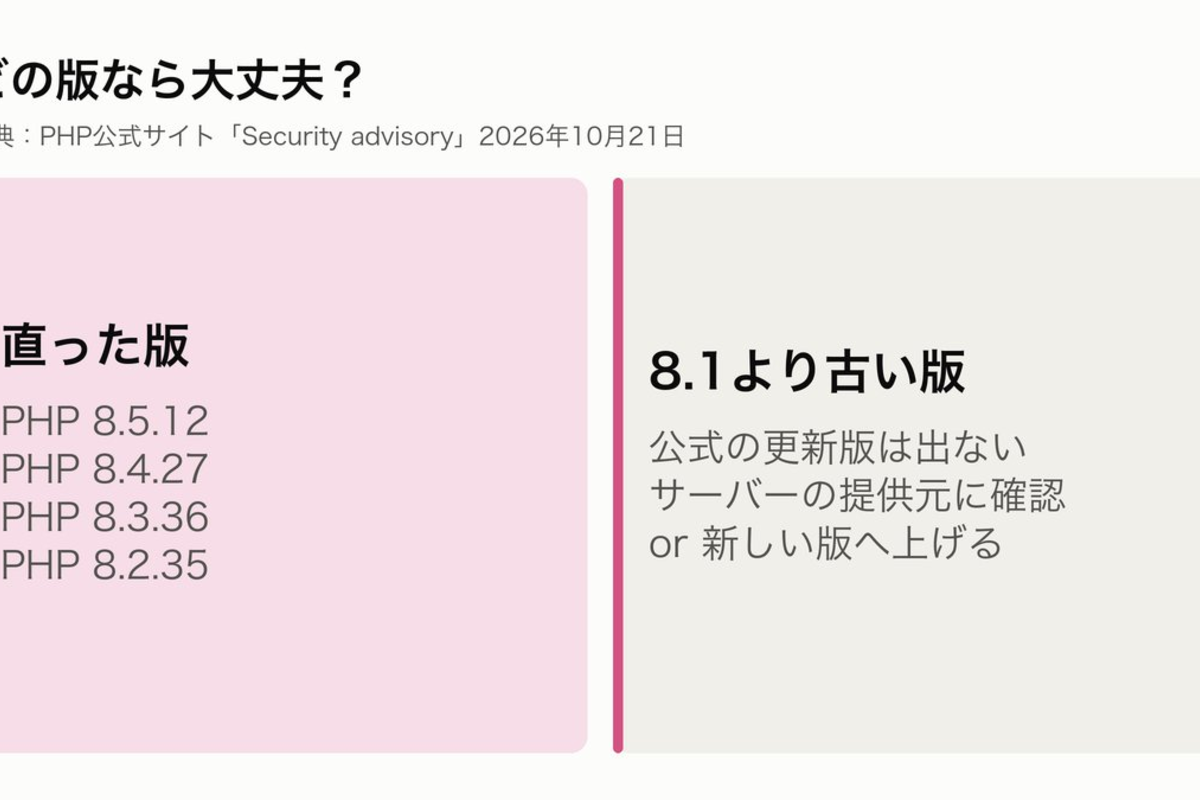
直った版はこれ
・PHP 8.5.12
・PHP 8.4.27
・PHP 8.3.36
・PHP 8.2.35
PHP 8.1より古い版には、もう公式の更新版が出ません。公式は、8.1以前を使っている場合はサーバーの提供元に確認するか、サポートが続いている版へ上げるよう案内しています。PHP 7.4・8.0・8.1向けには最小限の修正コードも用意されましたが、自分でPHPを組み立てられる人向けのものです。
(出典:PHP公式サイト 2026年10月21日)
2|なぜ在宅ワーカーの話なのか
WordPressは、PHPで動いている
WordPressを使っているサイトは、全世界のウェブサイトの39.6%。中身の管理の仕組み(CMS)が分かっているサイトの中では、58.3%です。
(出典:W3Techs「Usage statistics of WordPress」2026年10月21日時点)
ブログで発信している人。クライアントのホームページを更新している人。LPを作って納品した人。WordPressの管理画面にログインする仕事をしている人。
全員、この話の当事者です。
古い版のPHPも、まだたくさん動いている
同じ調査で、PHPを使っているサイトのうち、PHP 8を使っているのは65.2%。PHP 7が27.0%、PHP 5が7.7%でした。
(出典:W3Techs「Usage statistics of PHP for websites」2026年10月21日時点)
PHP 7や5には、今回の公式の更新版は出ていません。
作ってから何年も触っていないサイト、ありませんか?
そういうサイトほど、今回は気にしたほうがいいんです。
サーバー会社も、緊急の対応に入っている
21日には、さくらインターネットなどのサーバー会社や、Cygames、pixivといった企業が、緊急メンテナンスや一部の機能の停止を告知しています。
(出典:日経クロステック「PHPの重大な脆弱性で緊急メンテナンス相次ぐ さくらやCygames、pixivなど」2026年10月21日)
自分のサイトがどこのサーバーに載っているかで、やることが変わります。次の章で、順番に見ていきます。
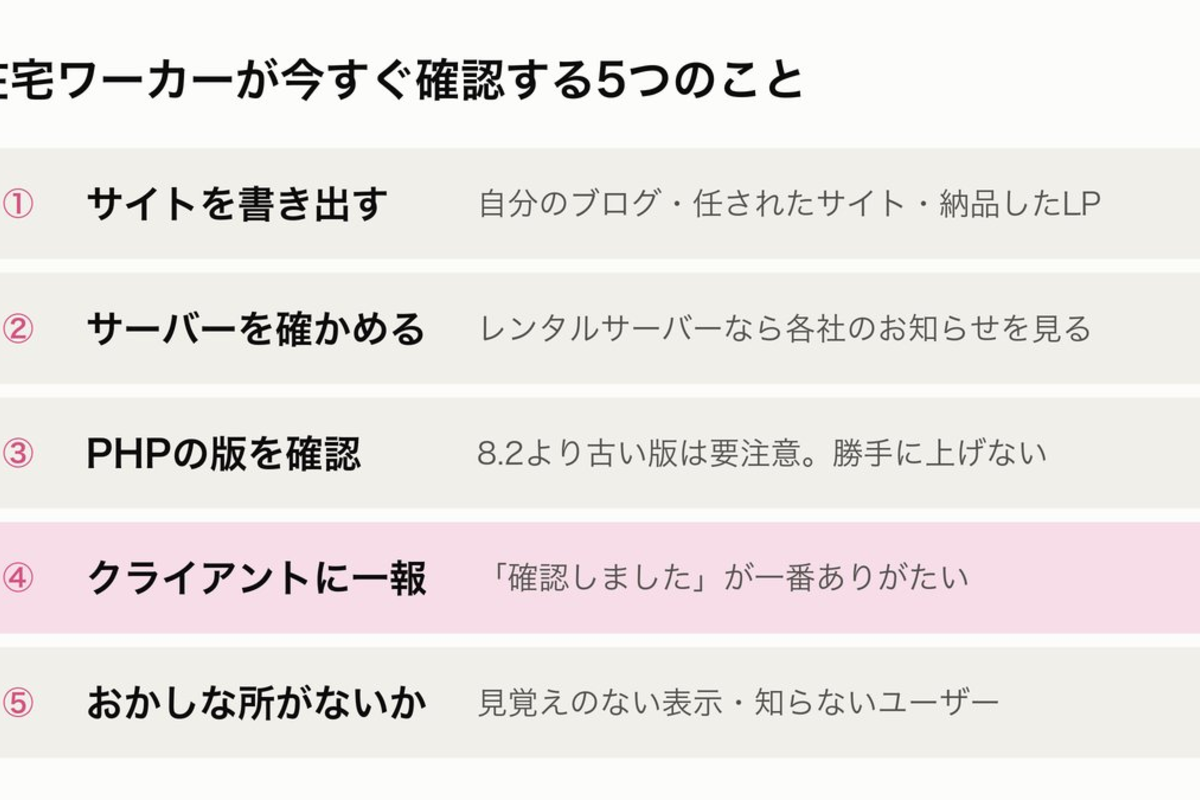
3|在宅ワーカーが今すぐ確認する5つのこと
①自分が関わっているサイトを全部書き出す
まずは棚卸しです。
・自分のブログやホームページ
・クライアントから更新を任されているサイト
・作って納品したLPやサイト
・管理画面のIDを預かっているサイト
「納品したからもう関係ない」と思っているサイトも、書き出してください。クライアントから真っ先に相談が来るのは、たいてい作った人だからです。
②そのサイトが、どこのサーバーに載っているか確かめる
レンタルサーバー(エックスサーバー、さくら、ConoHa WING、ロリポップ!など)に載っているのか、会社が自分で管理しているサーバーなのか。
レンタルサーバーなら、PHP本体の更新はサーバー会社が行う部分が大きいので、まずは各社の「お知らせ」ページを確認します。メンテナンスの時間や、利用者側でやることが書かれています。
会社が自分で管理しているサーバーやVPSなら、更新するのはサーバーの担当者です。担当者が誰なのかを確認します。
③管理画面で、PHPの版を確認する
多くのレンタルサーバーでは、管理画面(サーバーパネル)でサイトごとのPHPの版を確認できます。
8.2より古い版が選ばれていたら、要注意です。
ただし、クライアントのサイトの版を勝手に上げるのはやめましょう。テーマやプラグインが新しい版に対応していないと、サイトが表示されなくなることがあるからです。見つけたら、次の④で相談します。
④クライアントに「確認しました」と一報を入れる
ここが一番大事です。
「今回のPHPの件、担当しているサイトの状況を確認しました。サーバーは○○、PHPは○○です。サーバー会社の対応は○○と案内が出ています。版の変更が必要な場合は、ご相談させてください」
これだけで十分です。
頼む側からすると、ニュースを見て不安になっているところに、こちらから聞く前に連絡が来る。これがどれだけ心強いか。
わからないことがあっても大丈夫です。「ここまでは確認できました。ここから先はサーバーの担当の方に確認が必要です」と書けばいい。全部わかっていなくても、状況を見に行ったことが伝わるだけで、信頼はぐっと上がります。
⑤サイトにおかしなところがないか見ておく
・トップページやLPが、見覚えのない表示になっていないか
・WordPressの管理画面に、知らないユーザーが増えていないか
・見覚えのないページやファイルが増えていないか
・管理画面にログインできなくなっていないか
おかしいと思ったら、自分で直そうとせずに、すぐクライアントとサーバーの担当者に報告します。証拠が消えてしまうこともあるので、触らずに報告、が基本です。
やりがちな勘違い
・「WordPressを最新版にしたから大丈夫」→ WordPressの更新と、PHPの更新は別物です。今回直す必要があるのは、WordPressの下で動いているPHPのほうです。
・「パスワードを変えたから大丈夫」→ 今回の穴は、ログインしなくても狙われるタイプです。パスワードの強さでは防げません。
・「小さいサイトだから狙われない」→ こういう攻撃は、規模に関係なく、機械的に広く試されます。
4|100%の安全は、もうない。だから「保守の約束」がものを言う
ここからは、頼む側の本音です。
ホームページを作ってもらっても、保守管理の契約を結んでいないと、こういうときに対応してもらうのは難しいんです。
「作ってくれた制作会社と、もう連絡が取れない」
経営者さんから、この話も本当によく聞きます。今回みたいな夜に、誰に頼めばいいのかわからない。これがいちばん怖いんですよね。
そして、もうひとつ。
これからのAI社会で、100%のセキュリティ保守なんて不可能です。攻める側がやろうと思えば、いつでも入れてしまう。それが今の現実だと私は思っています。
じゃあ、どうするか。
どれだけのお金を払って、どこまで守るか。それを決めるのは経営者です。
そして、お金を払ったところで100%はありえないし、守る側と攻める側のイタチごっこは続きます。経営者は、そこまで分かったうえで決める必要があります。
保守は「ゼロにする約束」ではなく、「何かあったときに動いてくれる約束」なんです。
保守管理の約束は、働く側のチャンスでもある
これを在宅で働く側から見ると、ここに大きなチャンスがあります。
・サイトを作るときに、作ったあとの保守をどうするかを、こちらから提案する
・保守を引き受けるなら、どこまでやるか(PHPやWordPressの更新の確認、バックアップ、何かあったときの連絡)を最初に書いておく
・引き受けないなら、「保守は含まれていません」とはっきり伝えておく
・納品したあとも、連絡が取れる人でいる
「100%守ります」とは、誰にも言えません。
でも、「何かあったら、すぐ確認して連絡します」なら、言えます。
頼む側が手放したくないのは、その約束を守ってくれる人です。
5|「難しいことはわからない」は、言っていい
ここまで読んで、「サーバーとかPHPとか、正直よくわからない」と思った方もいると思います。
それで大丈夫です。
この記事で書いた5つのうち、専門知識がいるのは③の一部くらい。①②④⑤は、確認して、書き出して、連絡するだけです。
在宅の仕事は、作業そのものより、こういう「ちょっとした確認と連絡」で差がつきます。
ニュースを見て「私には関係ない」と流す人と、「担当しているサイト、念のため見ておきました」と言える人。頼む側が次の仕事をお願いしたくなるのは、圧倒的に後者です。
技術がわからないことは、恥ずかしいことじゃありません。わからないまま黙っていることのほうが、ずっともったいないんです。
6|保存用:PHPの件の確認メモ
ここからは書き込み欄です。担当しているサイトの数だけ、書き出してみてください。
・サイト名/URL:
______
・載っているサーバー(会社名・プラン):
______
・サーバーの担当者(自分/クライアント/制作会社):
______
・PHPの版:
______
・サーバー会社のお知らせで確認したこと:
______
・そのサイトの保守の約束(あり・なし・決めていない):
______
・クライアントに連絡した日時:
______
・気になったこと(おかしな表示・知らないユーザーなど):
______
書けたら、「PHPの版」の欄を見てください。8.2より古い版が1つでもあれば、そのサイトから先にクライアントに相談しましょう。
7|まとめ:確認して、連絡する人が信頼される
10月21日、PHPに重大な脆弱性2件の修正版が公開されました。深刻さは2件とも10点満点の9.2。ログインしていない外部の人から、サーバーの上で勝手にプログラムを動かされるおそれがあるものです。
総理と国家サイバー統括室が、その日の夜のうちに対応を呼びかけました。
WordPressもPHPで動いています。在宅でサイトを作ったり更新したりしている人は、全員が当事者です。
そして、100%の安全はもうありません。どこまで守るかを決めるのは経営者。働く側にできるのは、保守の約束をはっきりさせて、何かあったらすぐ確認して連絡することです。
今すぐやることは5つ。
・関わっているサイトを全部書き出す
・どこのサーバーに載っているか確かめる
・PHPの版を確認する
・クライアントに「確認しました」と一報を入れる
・おかしなところがないか見ておく
/
わからなくても、確認して連絡する。
\
それだけで、頼む側からの信頼は大きく変わります。
在宅でできる仕事の種類や、自分に向いている働き方を知りたい方へ。
\900人以上が参加した/
在宅ワーク無料勉強会はこちら
https://book.enisha.co.jp/book/benkyokai
【出典】
・PHP公式サイト「Upcoming Critical PHP Security Release」2026年10月20日
・PHP公式サイト「Security advisory: Critical remote code execution vulnerabilities, update now」2026年10月21日(CVE-2026-109618、CVE-2026-109619)
・国家サイバー統括室(@cyber_forecast)2026年10月21日のポスト
・高市早苗(@takaichi_sanae)2026年10月21日のポスト
・W3Techs「Usage statistics of PHP for websites」「Usage statistics of WordPress」2026年10月21日時点
・日経クロステック「PHPの重大な脆弱性で緊急メンテナンス相次ぐ さくらやCygames、pixivなど」2026年10月21日